
Wyciek faktur to więcej niż problem z danymi. Ile może kosztować przedsiębiorcę utrata poufnych informacji?
Faktury pokazują znacznie więcej niż kwotę do zapłaty. Pozwalają poznać klientów, dostawców, ceny, rabaty, skalę sprzedaży i warunki współpracy. W niepowołanych rękach mogą stać się mapą przedsiębiorstwa – i źródłem bardzo konkretnych strat.
To nie tylko RODO
Wyciek może dotyczyć również informacji gospodarczych i tajemnicy przedsiębiorstwa.
Faktury opisują biznes
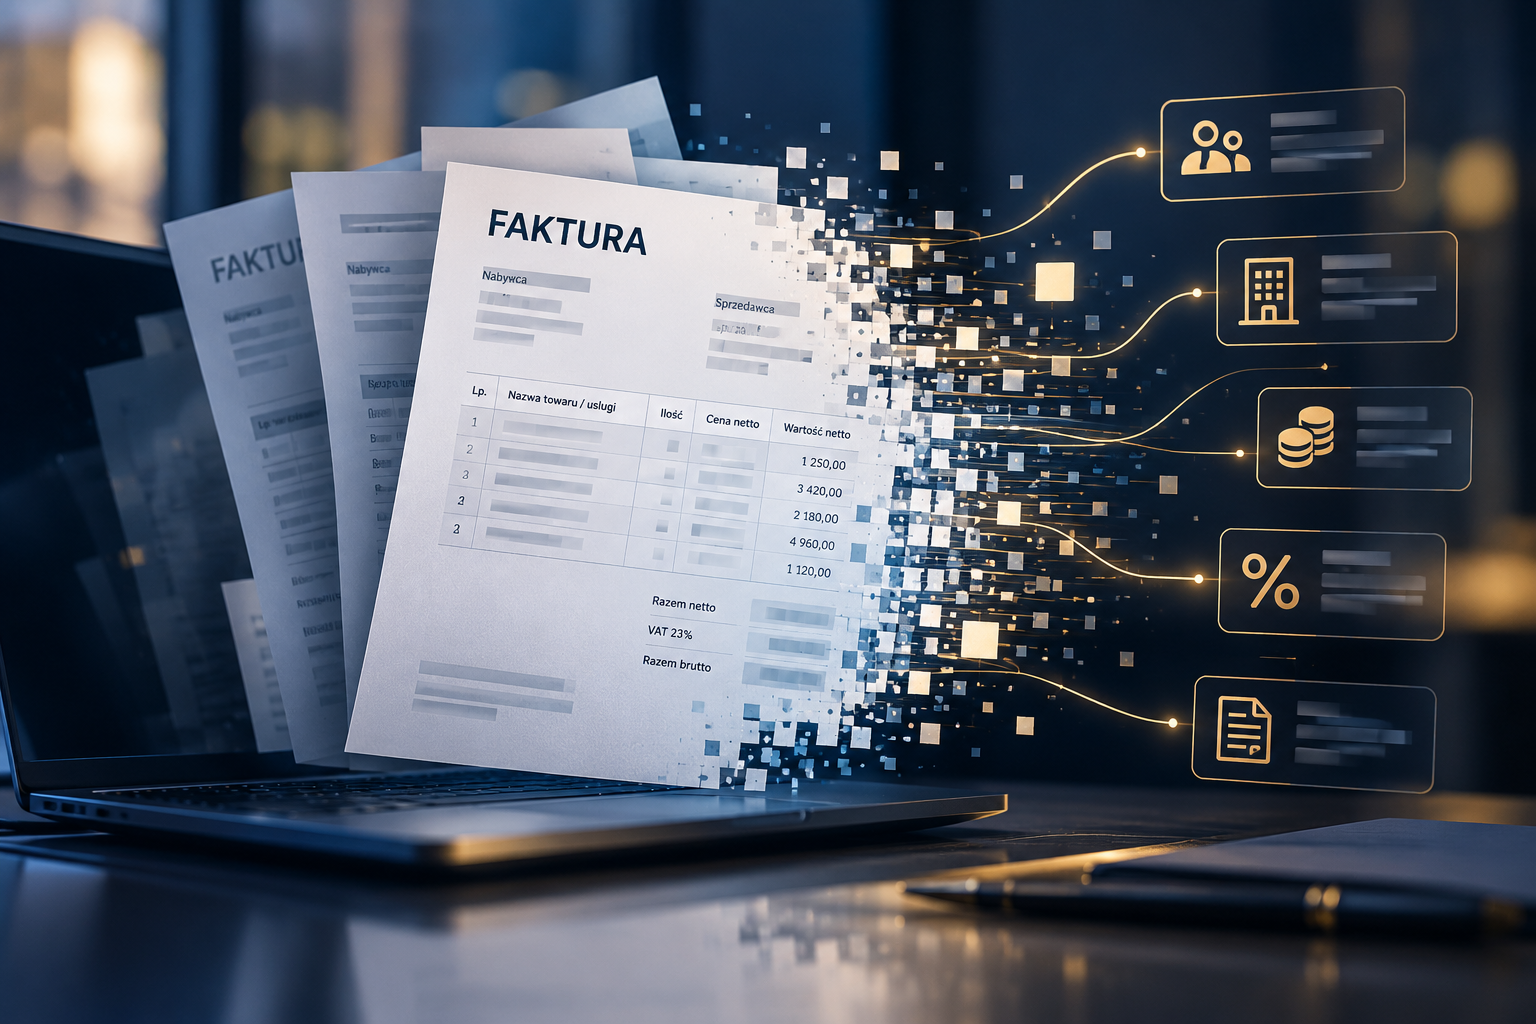
Duży zbiór dokumentów pozwala odtworzyć kontrahentów, ceny, rabaty i model działania firmy.
Szkoda może być realna
Oszustwa płatnicze, utrata kontraktu, klientów albo przewagi negocjacyjnej to realne scenariusze.
Odszkodowanie nie jest automatyczne
Kluczowe będą podstawa odpowiedzialności, wysokość szkody oraz związek przyczynowy.
Co właściwie się wydarzyło?
28 września 2026 r. Fakturownia wykryła nieuprawniony dostęp do swoich serwerów. Zdarzenie jest nadal analizowane, dlatego trzeba wyraźnie oddzielić informacje potwierdzone od pojawiających się w przestrzeni publicznej szacunków dotyczących skali wycieku.
Według informacji przekazanych przez dostawcę nieuprawniony dostęp mógł obejmować część danych użytkowników, dane ich kontrahentów oraz dokumenty wygenerowane za pośrednictwem systemu. Wśród informacji potencjalnie objętych incydentem wskazywane są również numery rachunków bankowych, informacje o płatnościach, skróty haseł oraz określone dane techniczne wykorzystywane przez aplikację.
Według dotychczasowych komunikatów incydent miał dotyczyć dokumentów historycznych – wystawionych przed 2023 r. W mediach pojawiają się informacje o możliwej bardzo dużej skali pozyskanych danych, jednak dopóki nie zostaną one ostatecznie potwierdzone, należy podchodzić do nich ostrożnie.
Incydent dotyczący Fakturowni nie jest incydentem dotyczącym Krajowego Systemu e-Faktur. Ministerstwo Finansów poinformowało, że przeprowadzona weryfikacja nie wykazała naruszenia bezpieczeństwa KSeF ani wycieku danych znajdujących się w systemach resortu.
To nie pierwszy duży incydent w ostatnim czasie
Obecne zdarzenie warto analizować w szerszym kontekście. Kilkanaście dni wcześniej Prezes Urzędu Ochrony Danych Osobowych informował o incydencie dotyczącym firmy MyDr, określając go jako największy dotychczas wyciek danych osobowych pacjentów w Polsce.
Według informacji UODO potencjalnie chodziło o dane nawet 19 mln osób oraz około 12 tys. podmiotów medycznych korzystających z rozwiązania. Niedługo później Urząd informował również o potencjalnym incydencie dotyczącym systemu Medyc, którego skala mogła obejmować dane nawet około 5 mln osób.
Faktura może powiedzieć o firmie znacznie więcej, niż się wydaje
W dyskusji o wyciekach danych uwaga często koncentruje się na danych osobowych. Tymczasem z punktu widzenia przedsiębiorcy równie istotna może być wartość gospodarcza informacji znajdujących się w dokumentacji handlowej.
Pojedyncza faktura może nie ujawniać wiele. Setki lub tysiące dokumentów zestawionych ze sobą mogą jednak pozwolić na odtworzenie istotnej części sposobu funkcjonowania przedsiębiorstwa.
W niektórych branżach znaczenie takich informacji jest szczególnie duże. Organizator turystyki może posiadać indywidualnie negocjowane stawki z hotelami, przewoźnikami czy innymi dostawcami. Przedsiębiorca handlowy może mieć własny system rabatów. Firma usługowa może opierać znaczną część przychodów na kilku kluczowych klientach.
Ujawnienie takiej dokumentacji może więc oznaczać ujawnienie czegoś znacznie cenniejszego niż sam numer faktury.
Czy dane z faktur mogą być tajemnicą przedsiębiorstwa?
Tak – ale nie automatycznie. Nie każda informacja znajdująca się na fakturze staje się przez sam ten fakt tajemnicą przedsiębiorstwa.
Zgodnie z art. 11 ustawy o zwalczaniu nieuczciwej konkurencji ochrona może obejmować informacje techniczne, technologiczne, organizacyjne przedsiębiorstwa lub inne informacje posiadające wartość gospodarczą, jeżeli jako całość lub w szczególnym zestawieniu nie są powszechnie znane albo łatwo dostępne osobom zwykle zajmującym się tym rodzajem informacji, a uprawniony podjął przy zachowaniu należytej staranności działania w celu utrzymania ich w poufności.
Nie wystarczy po wystąpieniu wycieku stwierdzić, że określona informacja była „poufna”. W ewentualnym sporze znaczenie może mieć również to, w jaki sposób przedsiębiorca wcześniej chronił dostęp do tej informacji.
Dlatego problem bezpieczeństwa informacji zaczyna się dużo wcześniej niż w momencie cyberataku. Polityka dostępów, ograniczenie kręgu osób posiadających określone informacje, zobowiązania do poufności czy sposób zabezpieczenia systemów mogą później mieć znaczenie również dla ochrony prawnej przedsiębiorcy.
Jak wyciek faktur może przełożyć się na realną stratę?
Podmiana rachunku
Sprawca zna prawdziwego kontrahenta, numer faktury, kwotę i termin płatności. Może przygotować bardzo wiarygodną informację o rzekomej zmianie rachunku.
Precyzyjny phishing
Atak nie musi być przypadkowy. Może odwoływać się do rzeczywistych transakcji, osób i dokumentów.
Utrata klienta
Wiedza o kluczowych odbiorcach i stosowanych wobec nich warunkach może mieć znaczenie dla konkurencji.
Utrata przewagi negocjacyjnej
Poznanie rzeczywistych stawek i rabatów może zmienić pozycję przedsiębiorcy w przyszłych negocjacjach.
Ujawnienie dostawców
Dokumentacja może wskazywać strategicznych partnerów i rzeczywiste koszty zakupu produktów lub usług.
Koszty samego incydentu
Audyt, pomoc prawna, działania IT, informowanie klientów i dodatkowe zabezpieczenia również generują wymierne koszty.
Dane historyczne nadal mogą mieć wartość
Informacja, że incydent może dotyczyć dokumentów sprzed 2023 r., nie oznacza automatycznie, że problem ma wyłącznie historyczne znaczenie. Wielu przedsiębiorców współpracuje z tymi samymi dostawcami i klientami przez wiele lat.
Historyczne faktury mogą pozwalać ustalić strukturę relacji handlowych, sposób rozwoju współpracy, sezonowość czy model prowadzenia biznesu. Znaczenie informacji należy więc oceniać nie tylko przez pryzmat daty wystawienia pojedynczego dokumentu, ale również tego, co można ustalić po zestawieniu całego zbioru danych.
Nie można jednak sprawić, aby osoba, która poznała poufne ceny, rabaty, klientów czy warunki współpracy, przestała posiadać tę wiedzę.
Kto odpowiada za szkodę?
Nie istnieje jedna uniwersalna odpowiedź. Sam fakt wystąpienia cyberataku nie oznacza jeszcze automatycznej odpowiedzialności dostawcy systemu za wszystkie jego konsekwencje.
W zależności od konkretnej sytuacji analiza może obejmować kilka różnych reżimów odpowiedzialności.
Odpowiedzialność kontraktowa
Znaczenie będzie miała treść umowy z dostawcą, zakres jego obowiązków, nienależyte wykonanie zobowiązania, szkoda i związek przyczynowy.
Odpowiedzialność deliktowa
W określonych okolicznościach analizie może podlegać bezprawne i zawinione działanie lub zaniechanie powodujące szkodę.
Szkoda związana z danymi osobowymi
RODO przewiduje prawo do odszkodowania za szkodę majątkową lub niemajątkową wynikającą z naruszenia rozporządzenia, przy spełnieniu wymaganych przesłanek.
Tajemnica przedsiębiorstwa
Jeżeli informacje spełniają przesłanki tajemnicy przedsiębiorstwa, ich bezprawne pozyskanie, wykorzystanie lub ujawnienie może uruchamiać dalsze środki ochrony.
Najtrudniejsze może być wykazanie szkody i związku przyczynowego
Przedsiębiorca przez kilka lat współpracuje z kluczowym dostawcą na indywidualnie wynegocjowanych warunkach. Po ujawnieniu dokumentacji konkurent poznaje ceny i skalę współpracy, a następnie przedstawia dostawcy własną ofertę. Dotychczasowy przedsiębiorca traci kontrakt.
Czy powstała szkoda? Potencjalnie tak. Problemem będzie jednak wykazanie, że utrata kontraktu pozostawała w odpowiednim związku z ujawnieniem informacji oraz określenie wysokości rzeczywiście poniesionej straty lub utraconych korzyści.
W praktyce mogą być potrzebne historyczne dane finansowe, korespondencja z kontrahentem, dokumentacja negocjacji, informacje o dotychczasowej rentowności współpracy i inne dowody pozwalające wykazać, co rzeczywiście wydarzyłoby się, gdyby nie doszło do naruszenia.
Dlatego już bezpośrednio po incydencie warto dokumentować nie tylko sam fakt naruszenia, ale również jego gospodarcze następstwa.
RODO – ważne, ale nie wyczerpuje problemu
Jeżeli naruszenie obejmuje dane osobowe, przedsiębiorca powinien ustalić, jakie dane były przetwarzane, jaką rolę pełnił dostawca systemu i jakie ryzyko naruszenie powoduje dla praw lub wolności osób fizycznych.
Nie oznacza to, że każdy klient dostawcy, u którego wystąpił cyberatak, automatycznie powinien zgłosić naruszenie Prezesowi UODO.
Art. 33 RODO przewiduje zgłoszenie naruszenia organowi nadzorczemu bez zbędnej zwłoki – w miarę możliwości nie później niż w ciągu 72 godzin od jego stwierdzenia – chyba że jest mało prawdopodobne, aby naruszenie powodowało ryzyko dla praw lub wolności osób fizycznych.
Przy wysokim ryzyku może powstać również obowiązek zawiadomienia osób, których dane dotyczą.
Informacja o cenie, marży czy warunkach handlowych spółki może nie stanowić danych osobowych, a jednocześnie mieć dla przedsiębiorstwa ogromną wartość. Dlatego analizowanie wycieku wyłącznie przez pryzmat RODO może prowadzić do pominięcia jego najpoważniejszych skutków gospodarczych.
Moje dane mogły wyciec. Co powinienem zrobić?
Reakcja przedsiębiorcy nie powinna kończyć się na zmianie hasła. Trzeba jednocześnie zabezpieczyć system, ustalić zakres incydentu, ocenić ryzyka prawne i zacząć dokumentować potencjalną szkodę.
Od Fakturowni do KSeF – gdzie naprawdę znajduje się problem?
Fakturownia ≠ KSeF
Obecny incydent nie dotyczy Krajowego Systemu e-Faktur. Nie ma podstaw do twierdzenia, że doszło do naruszenia bezpieczeństwa KSeF.
Incydent stawia jednak szersze pytanie: jakie mogą być konsekwencje koncentracji ogromnej ilości informacji gospodarczych, jeżeli kiedyś zabezpieczenia systemu przechowującego takie dane zawiodą?
Centralizacja danych sama w sobie nie oznacza braku bezpieczeństwa. Duży system może dysponować zabezpieczeniami technicznymi i organizacyjnymi znacznie bardziej zaawansowanymi niż rozwiązania stosowane przez pojedynczego przedsiębiorcę.
Jednocześnie koncentracja informacji powoduje, że potencjalny skutek skutecznego naruszenia może być odpowiednio większy.
Prywatny system
Przedsiębiorca sam wybiera dostawcę.
Może ocenić jego rozwiązania i warunki.
Może zrezygnować z usługi i przenieść się do innego dostawcy.
System obowiązkowy
Obowiązek korzystania wynika z przepisów prawa.
Przedsiębiorca nie decyduje, czy chce przekazać wymagane dane.
Nie może wybrać alternatywnego państwowego repozytorium.
Równie ważne jest pytanie: co stanie się z przedsiębiorcami, jeżeli mimo zastosowanych zabezpieczeń kiedyś dojdzie do ujawnienia zgromadzonych w nim informacji?
To nie jest przewidywanie, że do takiego incydentu dojdzie. Jest to pytanie charakterystyczne dla każdego systemu zarządzania ryzykiem: jakie procedury istnieją na wypadek sytuacji, której staramy się zapobiec, ale której nie można wykluczyć ze stuprocentową pewnością?
Przedsiębiorcy pytali o bezpieczeństwo jeszcze przed uruchomieniem KSeF
Obawy związane z bezpieczeństwem, zakresem gromadzonych informacji i koncentracją danych w KSeF nie pojawiły się dopiero przy okazji obecnego incydentu. W toku prac nad systemem zwracały na nie uwagę różne środowiska przedsiębiorców, organizacje branżowe oraz eksperci.
Jedną z organizacji podnoszących te kwestie było Europejskie Stowarzyszenie Przedsiębiorców Turystycznych, reprezentujące przedsiębiorców turystycznych, w szczególności z sektora MŚP. ESPT – podobnie jak przedstawiciele innych środowisk gospodarczych – zwracało uwagę na znaczenie bezpieczeństwa systemu oraz konsekwencje koncentracji szczegółowych informacji o działalności przedsiębiorców.
Zastrzeżenia te znalazły odzwierciedlenie również w działaniach Rzecznika Praw Obywatelskich. W wystąpieniu skierowanym 19 stycznia 2026 r. do Ministerstwa Finansów RPO wskazał ESPT jako jednego ze skarżących i odniósł się do problemu obligatoryjnego gromadzenia pełnych danych fakturowych oraz możliwości odtworzenia na ich podstawie informacji o działalności gospodarczej podatników.
Bezpieczeństwo KSeF, zakres gromadzonych informacji oraz skutki ich koncentracji były elementem szerszej dyskusji prowadzonej przez przedsiębiorców i ekspertów. ESPT było jednym z uczestników tej debaty, wskazując problem z perspektywy przedsiębiorców turystycznych.
Ministerstwo Finansów wskazywało natomiast, że KSeF został zaprojektowany z uwzględnieniem wymogów cyberbezpieczeństwa, dostęp do informacji jest kontrolowany, a działania użytkowników systemu podlegają odpowiednim mechanizmom autoryzacji i audytu.
Obecny incydent dotyczący prywatnego systemu nie rozstrzyga tego sporu i nie stanowi dowodu na brak bezpieczeństwa KSeF. Pokazuje natomiast, dlaczego wcześniejsze pytania o konsekwencje ewentualnego naruszenia nie powinny być traktowane jako czysto teoretyczne.
A co, gdyby kiedyś zawiódł system państwowy?
W przypadku systemu, do którego przedsiębiorca przekazuje dane dlatego, że nakazuje mu to ustawa, problem odpowiedzialności nabiera dodatkowego wymiaru.
Nie oznacza to, że ewentualne naruszenie bezpieczeństwa KSeF automatycznie powodowałoby odpowiedzialność Skarbu Państwa za każdą stratę przedsiębiorcy. Podstawa prawna, bezprawność działania lub zaniechania, szkoda i związek przyczynowy wymagałyby analizy konkretnego przypadku, między innymi z uwzględnieniem zasad odpowiedzialności władzy publicznej.
Można jednak już dziś postawić pytania, na które przedsiębiorcy powinni znać odpowiedź.
Odpowiedzi na takie pytania warto znać przed wystąpieniem incydentu, a nie dopiero wtedy, kiedy tysiące przedsiębiorców jednocześnie będą próbowały ustalić, co właściwie wydarzyło się z ich dokumentacją.
Najważniejsza lekcja może być inna niż zmiana hasła
Incydent dotyczący Fakturowni jest nadal analizowany. Dopiero kolejne komunikaty pozwolą dokładniej określić jego skalę, zakres pozyskanych informacji oraz rzeczywiste konsekwencje.
Już teraz przypomina jednak o czymś, o czym w dyskusji o cyberbezpieczeństwie przedsiębiorców mówi się zdecydowanie zbyt rzadko:
Lista kontrahentów, ceny, rabaty, wielkość zakupów, struktura sprzedaży czy warunki współpracy mogą być dla przedsiębiorstwa równie istotne jak środki znajdujące się na rachunku bankowym.
Dlatego bezpieczeństwo systemów przechowujących dokumentację przedsiębiorców nie powinno być oceniane wyłącznie przez pryzmat haseł, szyfrowania, certyfikatów i zabezpieczeń technicznych.
Równie istotne jest przygotowanie odpowiedzi na sytuację, w której mimo tych zabezpieczeń dojdzie do naruszenia.
Jak szybko przedsiębiorca dowie się, co ujawniono? Jak ograniczy skutki? Jak ochroni klientów i kontrahentów? Jak udokumentuje powstającą szkodę? I kto poniesie jej ekonomiczny ciężar?
Ostatnie duże incydenty bezpieczeństwa pokazują, że nie są to pytania abstrakcyjne. Nie oznaczają również, że należy rezygnować z cyfryzacji czy centralnych systemów. Oznaczają natomiast, że wraz ze wzrostem ilości i wartości gromadzonych informacji powinien rosnąć nie tylko poziom zabezpieczeń, lecz również poziom przygotowania na sytuację, w której zabezpieczenia okażą się niewystarczające.
Fortis Legal
Prawo przedsiębiorców w praktyce.
Jeżeli incydent bezpieczeństwa dotyczy danych lub dokumentacji Twojego przedsiębiorstwa, analiza nie powinna ograniczać się wyłącznie do zmiany hasła. Znaczenie mogą mieć obowiązki wynikające z RODO, ochrona tajemnicy przedsiębiorstwa, zabezpieczenie dowodów oraz możliwość dochodzenia naprawienia powstałej szkody.
Stan prawny i stan dostępnych informacji dotyczących incydentu: 30 września 2026 r. Ze względu na trwającą analizę zdarzenia informacje dotyczące jego zakresu mogą ulec zmianie.